
Consent Mode v2 och cookiebanner: vad krävs av din webbutik?
Cookiebannern är det första många besökare ser i din butik, och samtyckesläget i Google är det som bestämmer vad Google Ads och GA4 får veta efter att besökaren har klickat. Sitter dom inte ihop försvinner köp ur statistiken, remarketing slutar fungera och i sämsta fall bryter butiken mot lagen utan att någon har märkt det.
Kort svar: du behöver en cookiebanner där det är lika enkelt att neka som att godkänna, och den skall skicka besökarens val till Google med Consent Mode v2. Utan det får du inte använda personanpassade annonser och remarketing för besökare i EU, och du tappar mätning. Med rätt uppsättning kan Google räkna fram en del av köpen från dom som nekar.
Här går vi igenom vad samtyckesläget är, vad lagen kräver av bannern, vilka fel vi ser oftast och hur du kontrollerar att allt fungerar.
Vad är Consent Mode v2?
Consent Mode heter samtyckesläge på svenska. Det är Googles sätt att låta cookiebannern tala om för taggarna vad besökaren har sagt ja och nej till. Taggarna anpassar sig sedan efter svaret, så att Google Ads, GA4 och Tag Manager bara gör det som besökaren har godkänt.
Samtyckesläget skickar 4 signaler, och var och en är antingen beviljad eller nekad:
- ad_storage: om kakor och enhets-id får användas för annonsering, till exempel för att koppla ett köp till ett annonsklick.
- analytics_storage: om kakor får användas för statistik, till exempel i GA4.
- ad_user_data: om uppgifter om besökaren får skickas till Google för annonsering.
- ad_personalization: om besökaren får se personanpassade annonser, till exempel remarketing.
Det är dom 2 sista som gör det till v2. Google lade till dom i slutet av 2023, och sedan mars 2024 krävs dom för besökare i EU och EES om du vill använda personanpassade annonser, remarketing och full mätning. Har du en cookiebanner från innan dess kan den alltså skicka 2 av 4 signaler, och då räcker det inte. Hur samtycket påverkar dina listor med besökare går vi igenom i guiden om remarketing i Google Ads.
Vad ändrades i juni 2026?
Sedan 15 juni 2026 är samtyckesläget det enda som styr vilken annonsdata GA4 får dela med Google Ads. Tidigare gick det också att styra med inställningen för Google-signaler i GA4, men den gäller nu bara rapporterna i GA4. Det gör signalen ad_storage ännu viktigare. Står den på nekad när den borde vara beviljad tappar du data, och står den på beviljad när besökaren har sagt nej skickar du data du inte får skicka.
Vad kräver lagen av en cookiebanner?
Enligt lagen om elektronisk kommunikation får en sajt bara spara eller läsa uppgifter i besökarens dator eller mobil om besökaren har fått veta vad det är till för och har samtyckt. Undantaget är det som behövs för att tjänsten skall fungera, som varukorgen eller inloggningen. Kakor för statistik och annonser kräver alltså samtycke, och samtycket skall vara lika tydligt som i dataskyddsförordningen: frivilligt, specifikt, informerat och otvetydigt.
PTS granskar hur svenska sajter hanterar kakor, och i sina granskningar har dom bland annat kritiserat banners där det krävs fler klick för att ångra sig än för att säga ja. EU:s dataskyddsmyndigheter har också gått igenom vad som brukar vara fel i cookiebanners. Det här är det viktigaste:
- Det skall gå att neka: en banner med bara en knapp för att godkänna, och där nej gömmer sig längre in, ses som ett brott av dom flesta myndigheterna.
- Inga förkryssade rutor: ett samtycke som besökaren inte själv har gett räknas inte.
- Nej får inte gömmas: en liten länk i texten som det är svårt att se är inte samma sak som en knapp.
- Berättigat intresse räcker inte: kakor som kräver samtycke kan inte motiveras med att det ligger i butikens intresse.
- Det skall vara lika lätt att ångra sig: besökaren skall kunna ändra sitt val lika enkelt som hen gav det, till exempel via en ikon eller länk som alltid syns.
Det här gäller alla kakor som inte är nödvändiga, inte bara Googles. Meta-pixeln, Microsofts tagg, chattar och verktyg för recensioner räknas också.
Vilka fel ser vi oftast?
Det vanligaste hos mindre butiker, och särskilt hos nystartade, är att det inte finns något samtycke alls. Butiken är byggd, taggarna ligger på plats och annonserna rullar, men ingen cookiebanner har kommit upp. Det är ett problem både för lagen och för annonserna. För besökare i EU får Google inte använda personanpassade annonser och remarketing utan samtyckessignaler, och Microsoft kräver sedan maj 2025 samma sorts signaler för besökare i EU, Storbritannien och Schweiz.
Finns det en banner hittar vi oftast något av det här, i den här ordningen:
- Kakor sätts innan besökaren har svarat: taggarna laddas direkt när sidan öppnas, och bannern ligger mest som pynt ovanpå. Det syns direkt om du tittar på vilka kakor som finns innan du har klickat på något.
- Samtyckesläget saknas eller är felkopplat: bannern finns men skickar inga signaler till Google, eller så sätts standardläget först efter att taggarna redan har laddats. Ordningen är avgörande: standardläget skall vara på plats innan någon tagg går.
- Det är krångligt att neka eller ångra sig: stor grön knapp för ja och en grå länk längre ner för nej, eller inget sätt att ändra sitt val efteråt.
- Dubbla verktyg: plattformens egen koppling till Google skickar en sak och Tag Manager en annan, eller så finns 2 cookieverktyg som säger olika saker.
- Grundläggande läge där avancerat hade gett mer: allt fungerar och är lagligt, men butiken missar modelleringen av köpen från dom som nekar.
Felen i punkt 2 och 4 syns ofta som konstiga siffror i Google Ads och GA4. Hur du hittar dom har vi skrivit om i guiden om konverteringssiffrorna i Google Ads och i guiden om varför GA4 inte stämmer med butikens siffror.
Grundläggande eller avancerat läge?
Samtyckesläget går att sätta upp på 2 sätt:
- Grundläggande läge: Googles taggar laddas inte alls förrän besökaren har sagt ja. Säger hen nej skickas ingenting till Google.
- Avancerat läge: taggarna laddas direkt, men med allt nekat. Säger besökaren nej skickas bara signaler, till exempel att en sida visades eller att ett köp gjordes, utan kakor och utan id som kopplar det till besökaren. Säger hen ja fungerar taggarna fullt ut.
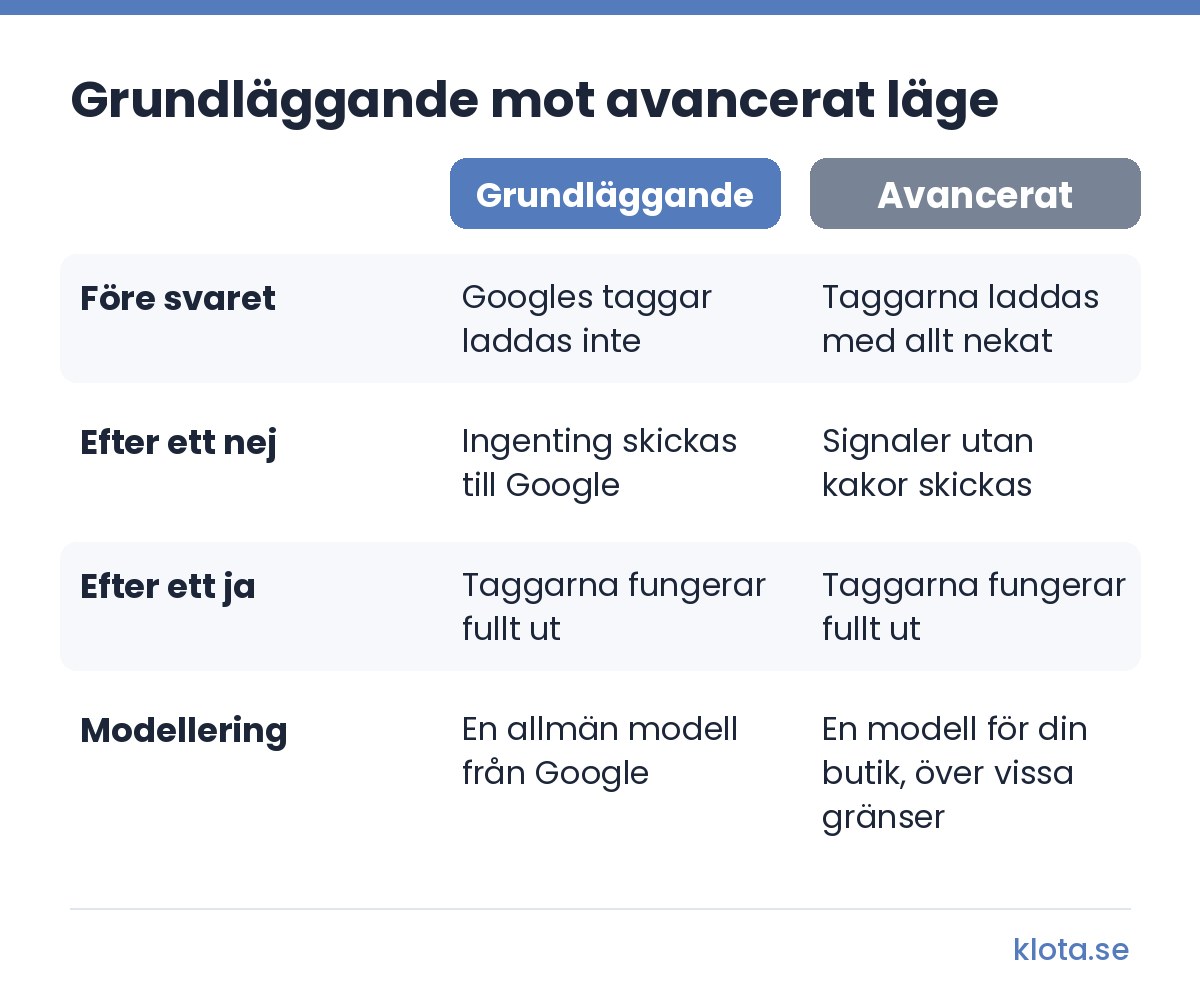
Vinsten med avancerat läge är modelleringen. Google använder signalerna utan kakor för att räkna fram en del av köpen från dom som nekar, och det blir mer träffsäkert för din butik än med grundläggande läge. Men modelleringen kommer bara igång över vissa gränser. I Google Ads krävs minst 700 annonsklick på 7 dagar per land och domän. I GA4 krävs avancerat läge, minst 1 000 händelser om dagen från besökare som nekat under 7 dagar och minst 1 000 besökare om dagen som sagt ja under minst 7 av dom senaste 28 dagarna.
Vårt svar är därför att det beror på butiken. En liten butik långt under gränserna får inte ut så mycket av avancerat läge. Men når butiken upp till gränserna väljer vi avancerat, eftersom vi vill få så mycket data som möjligt inom dom regler och lagar som finns. Det finns också dom som menar att även signalerna utan kakor bör kräva samtycke, så prata gärna med den som ansvarar för integritetsfrågorna hos er innan ni bestämmer er.
Vilket cookieverktyg skall du välja?
Märket spelar mindre roll än 2 saker:
- Certifierat av Google och med inbyggt stöd för Consent Mode v2: Google har en lista över certifierade cookieverktyg. Med inbyggt stöd skickar verktyget alla 4 signalerna rätt utan att någon behöver skriva egen kod, och det sätter standardläget innan taggarna laddas.
- Plattformens egen lösning, där den finns: till exempel Shopifys inbyggda samtycke, som hänger ihop med butikens appar. Kontrollera bara att den skickar signalerna vidare till Google och dom andra plattformarna du annonserar på.
Det viktiga är att det är ett verktyg som styr alla taggar. Har du ett verktyg i plattformen och ett till i Tag Manager är risken stor att dom säger olika saker.
Hur får du fler att säga ja?
Det går inte att trolla bort ett nej, och det är inte heller meningen. Men det går att göra det lätt att säga ja:
- En kort och ärlig text: säg vad kakorna används till, med vanliga ord. Vi använder kakor för att se vad som säljer och visa annonser för produkter du har tittat på är lättare att säga ja till än ett stycke juridik.
- Lika tydliga knappar: en knapp för att godkänna och en för att neka, i samma storlek och lika lätta att hitta.
- En banner som inte är i vägen: den skall synas, men inte täcka hela butiken på en mobil.
Det kan också fungera att låta bannern ta större plats och kräva ett ja eller nej innan besökaren går vidare, så länge nej är lika enkelt som ja. En banner som bara släpper in den som säger ja är något helt annat, och den håller inte. Men hur bannern skall se ut är till sist butiksägarens beslut. Det är en sak vad data säger och en annan hur man som butiksägare vill att saker och ting skall fungera. Data vinner oftast, men det är människor, varumärken och affärer vi har att göra med.
Bannern är också en del av hur butiken uppfattas. Hur en webbutik i övrigt visar att den går att lita på har vi skrivit om i guiden om EEAT för webbutiker.
Gäller samma sak för Meta och Microsoft?
Ja. Samma samtycke skall styra alla taggar, inte bara Googles. Säger besökaren nej till marknadsföring skall varken Googles taggar, Meta-pixeln eller Microsofts tagg sätta några kakor för annonsering. Det gäller även när köpen skickas från servern, till exempel via plattformens koppling till Meta. Kundens val i bannern skall styra vad som skickas, vilken väg det än tar.
- Microsoft Ads: Microsoft har en egen motsvarighet till samtyckesläget i UET-taggen och kräver sedan 5 maj 2025 att signalen skickas för besökare i EU, Storbritannien och Schweiz. Många cookieverktyg skickar den automatiskt, men det behöver kontrolleras. Mer om Microsoft hittar du i guiden om Microsoft Ads för e-handel.
- Meta-pixeln: pixeln skall bara få sätta kakor och skicka uppgifter om besökaren när hen har sagt ja till marknadsföring.
Det är också värt att veta vad pixlarna faktiskt skickar. Apoteket och Apohem fick betala 37 respektive 8 miljoner kronor sedan IMY kommit fram till att Meta-pixeln under lång tid skickat känsliga uppgifter om vad kunderna köpt, efter att en ny funktion i pixeln slagits på. Det handlade inte om cookiebannern utan om att företagen saknade rutiner för att själva upptäcka vad som skickades. Säljer du något som kan säga något om kundens hälsa eller privatliv är det alltså extra viktigt att kontrollera pixlarna efter varje större ändring.
Hur kontrollerar du att samtycket fungerar?
Vi använder det som fungerar för butiken, men oftast Tag Assistant, eftersom den är enklast att läsa av. Gör så här:
- Innan du svarar: öppna butiken via Tag Assistant eller förhandsläget i Tag Manager. Samtyckesstatusen skall visa alla 4 signalerna som nekade, och inga kakor för annonsering eller statistik skall ha satts.
- Efter ett nej: klicka på neka. Signalerna skall vara kvar som nekade, och inga nya kakor för annonsering skall dyka upp.
- Efter ett ja: ladda om, klicka på godkänn och kontrollera att signalerna uppdateras till beviljade och att taggarna går.
Vill du dubbelkolla kan du titta i webbläsarens utvecklarverktyg, där du ser vilka kakor som sätts och vilka anrop som går iväg före och efter svaret. Ett verktyg som skannar sajten och listar alla kakor är bra för att hitta kakor som ingen visste fanns. I Tag Manager finns också utlösaren Initiering av samtycke – Alla sidor, som skall användas för cookieverktyget, och en översikt över vilka taggar som kräver samtycke.
Gör kontrollen igen efter varje byte av tema, plattform, cookieverktyg eller app som rör taggarna. Det är där det brukar gå sönder.
Hur har vi gjort på klota.se?
Vi använder CookieYes, som har inbyggt stöd för samtyckesläget. Så här är det inställt:
- Allt nekat från början: statistik, annonsering, funktioner, ad_user_data och ad_personalization står som nekade tills besökaren svarar. Bara det som är nödvändigt för att sajten skall fungera är tillåtet.
- En halv sekunds väntan: verktyget väntar 500 millisekunder på besökarens svar innan Googles taggar går, så att signalerna hinner fram.
- Klickinformationen skyddas: när besökaren nekar tas annonsklickens id bort ur anropen till Google, och informationen om klicket skickas vidare i adressen mellan sidorna istället för i en kaka.
- Avancerat läge: Tag Manager laddas efter cookieverktyget, med allt nekat som standard. Taggarna skickar alltså signaler utan kakor när besökaren nekar.
Det är inte märkvärdigare än så, och det är samma ordning vi kontrollerar hos butikerna vi hjälper.
Var skall du börja?
- Kontrollera att det finns en banner: och att den visas innan några kakor för statistik eller annonsering sätts.
- Titta på knapparna: det skall vara lika lätt att neka som att godkänna, och lätt att ändra sitt val efteråt.
- Kontrollera signalerna: öppna butiken i Tag Assistant och se att alla 4 signalerna skickas, före svaret, efter nej och efter ja.
- Räkna med alla taggar: Meta-pixeln, Microsofts tagg och plattformens egna kopplingar skall följa samma val.
- Bestäm läge: grundläggande eller avancerat, utifrån hur mycket trafik butiken har.
- Gör om kontrollen: efter varje större ändring av sajten.
Vill du hellre att någon annan gör det har vi hjälp med samtyckesläget och resten av spårningen.
Vanliga frågor
Måste jag ha Consent Mode v2? Har du besökare från EU och vill använda personanpassade annonser, remarketing och full mätning i Google, ja. Utan signalerna får Google inte använda uppgifterna om dom besökarna för annonsering. Själva lagen kräver inte samtyckesläget, men den kräver samtycke för kakorna, och samtyckesläget är det som för vidare besökarens val till Google.
Är samtyckesläget samma sak som en cookiebanner? Nej. Cookiebannern är det besökaren ser och klickar i. Samtyckesläget är signalerna som bannern skickar till Googles taggar. Du behöver båda, och dom måste vara kopplade till varandra.
Vad händer med köpen när någon nekar? Dom kan inte kopplas till ett annonsklick på vanligt sätt. Med avancerat läge och tillräckligt mycket trafik kan Google räkna fram en del av dom med en modell, och dom köpen syns då i kolumnen Konverteringar i Google Ads.
Behöver jag ett cookieverktyg som är certifierat av Google? Det är inget krav för en webbutik som annonserar, men det gör det enklare. Ett certifierat verktyg med inbyggt stöd för Consent Mode v2 skickar signalerna rätt utan egen kod.
Får cookiebannern kräva ett svar innan besökaren går vidare? Ja, så länge det är lika enkelt att neka som att godkänna. Det som inte håller är en banner som bara släpper in den som säger ja.
Vem kontrollerar att reglerna följs i Sverige? PTS granskar hur sajter hanterar kakor enligt lagen om elektronisk kommunikation. IMY ansvarar för dataskyddsförordningen, alltså hur personuppgifter som samlas in med kakor och pixlar hanteras.
Vill du veta om samtycket och spårningen i din butik fungerar som dom skall? I vår genomgång av spårningen och samtyckesläget kontrollerar vi GA4, Tag Manager, Google Ads och Meta, gör ett testköp och jämför med butikens egna ordrar, och du får en lista med vad som behöver rättas. Behöver samtyckesläget kopplas till ditt cookieverktyg gör vi det i uppsättningen.
